כל בעל עסק, מנהל ארגון או גורם ציבורי שמחזיק מידע אישי על לקוחות או עובדים כפוף לחוק הגנת הפרטיות ולתקנות שהותקנו מכוחו. המאמר הזה לא עוסק בצד הטכני של אבטחת המאגר – רמות האבטחה, הבקרות והנהלים – אלא בשאלה שקודמת לו: מה החוק בעצם אוסר, אילו זכויות הוא נותן לאדם שהמידע שלו נמצא אצלכם, ועל מי בארגון נופלת האחריות כשמשהו משתבש.
המסגרת המשפטית: על מה החוק מגן
הרקע החוקי: חוק הגנת הפרטיות ותקנותיו
חוק הגנת הפרטיות (התשמ”א-1981) הוא הבסיס לכל מה שקשור לניהול מידע אישי בישראל. החוק מגדיר מהו מאגר מידע, אילו פעולות נחשבות לפגיעה בפרטיות, ומסמיך את הרשויות לקבוע כללי אבטחה מחייבים. על גבי המסגרת הזו נבנו תקנות אבטחת המידע, שהפכו את החוק מהצהרה כללית לדרישות תפעוליות בשטח, כאלו שמי שמתעלם מהן עלול לשלם את המחיר.
היכן נכנסות תקנות אבטחת המידע
המטרה של התקנות, לפי הרשות להגנת הפרטיות, היא לשמור על מידע אישי באמצעות כללי אבטחה שמותאמים לרגישות המידע ולהיקפו. התקנות חלות על כל מי שמנהל מאגר מידע אישי, ומדרגות את חובות האבטחה לשלוש רמות – בסיסית, בינונית וגבוהה – לצד קטגוריה נפרדת של מאגר המנוהל בידי יחיד. הפירוט הטכני של כל רמה, הבקרות הנדרשות ומסמכי היישום הם נושא בפני עצמו; כאן נתמקד במסגרת המשפטית שמעליהם.
הקשר לתיקון 13 לחוק ולרגולציית ה-GDPR האירופית
התקנות משנת 2017 היו רק יריית הפתיחה, שכן אליהן הצטרף תיקון 13 לחוק – שאושר באוגוסט 2024 ונכנס לתוקף ב-14 באוגוסט 2025 – הנחשב לרפורמה המשמעותית ביותר שעבר החוק מאז 1981. חשוב להדגיש שמדובר בחובות שכבר חלות בפועל ולא בשינוי עתידי. התיקון הזה מרחיב משמעותית את סמכויות האכיפה של הרשות, מחייב ארגונים מסוימים להגדיר גורם אחראי לנושא הגנת הפרטיות, ומיישר קו באופן ברור עם תקנות ה-GDPR האירופיות המחמירות, תוך שמירה על המאפיינים הייחודיים למרחב המשפטי המקומי.
מי חייב בחוק הגנת הפרטיות?
עצמאים ובעלי מקצועות חופשיים
עצמאים ובעלי מקצועות חופשיים, כמו למשל רופאים, עורכי דין או מטפלים, מוצאים את עצמם לא פעם מנהלים מאגרי מידע רגישים ביותר. התקנות אמנם יכולות להיות פחות מחייבות בכל הנוגע אליהם, אך הם עדיין אינם פטורים מהחוק. לדוגמה, אם מאגר המידע שמנהלים כולל מידע רפואי או פיננסי, עליהם להקפיד לעמוד ברמת אבטחה בינונית. מעבר לכך, מטפלים שעובדים בקליניקות להשכרה צריכים לתת את הדעת לא רק על ההגנה הדיגיטלית במחשב אלא גם על האבטחה הפיזית של תיקי המטופלים, ובדיוק מאותה סיבה פירמות שבוחרות משרדים להשכרה לעורכי דין בוחנות היום את חדרי הארכיון ואת בקרת הכניסה באותה רצינות שבה הן בוחנות את חדר הישיבות.
עסקים קטנים, ארגונים וגופים ציבוריים
התקנות האלו חלות על כלל המשק הישראלי, המגזר הפרטי והציבורי כאחד. חברת מסחר אלקטרוני שמחזיקה רשימת לקוחות, עירייה שמנהלת מאגר תושבים, או קופת חולים עם רשומות רפואיות רגישות, כולן כפופות לאותה מעטפת רגולטורית, כאשר היקף הדרישות משתנה בהתאמה לאופי המאגר ולרמת הסיכון.
החובה על מינוי ממונה הגנת הפרטיות (DPO)
תיקון 13 לוקח את זה צעד אחד קדימה ומטיל חובה על ארגונים מסוימים להציב בתפקיד ממונה הגנת פרטיות רשמי. הדרישה הזו חלה באופן ישיר על משרדי ממשלה, רשויות מקומיות, קופות חולים, בתי חולים, ספקי שירותים חיצוניים שמעבדים מידע עבור המגזר הציבורי, וכן ארגונים שעיסוקם המרכזי הוא סחר או עיבוד של מידע אישי. לצד זאת, גם ארגונים שאינם מחויבים לכך על פי החוק יכולים להרוויח בגדול ממינוי וולונטרי של גורם אחראי שירכז את כל הנושא.
מהי פגיעה בפרטיות לפי החוק?
לפני שמדברים על מאגרים ועל נהלים, כדאי לדעת מה החוק בכלל אוסר. סעיף 2 לחוק הגנת הפרטיות מונה רשימה סגורה של פעולות שנחשבות פגיעה בפרטיות, ובהן בילוש או התחקות אחרי אדם, האזנה אסורה, צילום אדם ברשות היחיד, העתקת תוכן של מכתב או מסר שלא נועד לפרסום, פרסום עניין הנוגע לצנעת חייו האישיים של אדם, ושימוש במידע על אדם למטרה שונה מזו שלשמה נמסר. הסעיף האחרון הוא הרלוונטי ביותר לארגונים: רשימת לקוחות שנאספה לצורך משלוח הזמנה אינה רשימת תפוצה שיווקית, אלא אם האדם הסכים לכך.
הסכמה מדעת והגבלת מטרה
שתי אבני היסוד של החוק הן הסכמה והגבלת מטרה. הסכמה מדעת פירושה שהאדם ידע איזה מידע נאסף עליו, לשם מה, ומי יקבל אותו – הסכמה שהושגה בשדה מסומן מראש או בניסוח מעורפל אינה הסכמה. הגבלת מטרה פירושה שהמידע משמש אך ורק למטרה שלשמה נאסף. בפועל, חלק ניכר מהפרות הפרטיות בארגונים אינו נובע מפריצה אלא מהרחבה שקטה של השימוש במידע שכבר נמצא בבית: נתוני שירות שהופכים לנתוני שיווק, או נתוני עובדים שעוברים למערכת חדשה בלי שאיש בדק אם זה מותר.
זכויות הפרט מול הארגון
החוק אינו מטיל על הארגון רק חובות טכניות, אלא גם מקנה לאדם זכויות שהוא יכול לממש מולכם בכל רגע. ארגון שאין לו תהליך מסודר למענה על פניות כאלה מגלה את זה בדרך הקשה, בדרך כלל כשכבר נפתחה תלונה ברשות:
- זכות עיון – כל אדם רשאי לעיין במידע שמוחזק עליו במאגר. הבקשה מוגשת בכתב, ולבעל המאגר יש פרק זמן קצוב להשיב.
- זכות תיקון ומחיקה – מי שמצא שהמידע אינו נכון, שלם או מעודכן רשאי לדרוש את תיקונו, ובמקרים מסוימים גם את מחיקתו. סירוב מחייב נימוק בכתב וניתן לערער עליו.
- זכות יידוע – בעת איסוף המידע יש ליידע את האדם אם קיימת חובה חוקית למסור אותו, למה הוא ישמש ולמי יימסר.
מי שאחראי על הנושא בארגון, בין אם זה ממונה הגנת פרטיות רשמי ובין אם זה מנהל שקיבל את התפקיד על עצמו, צריך להחזיק נוהל כתוב, כתובת פנייה ידועה וזמני תגובה מוגדרים. זה ההבדל בין פנייה שנסגרת בשבוע לבין פנייה שמגיעה לרשות.
פרטיות בסביבת עבודה משותפת
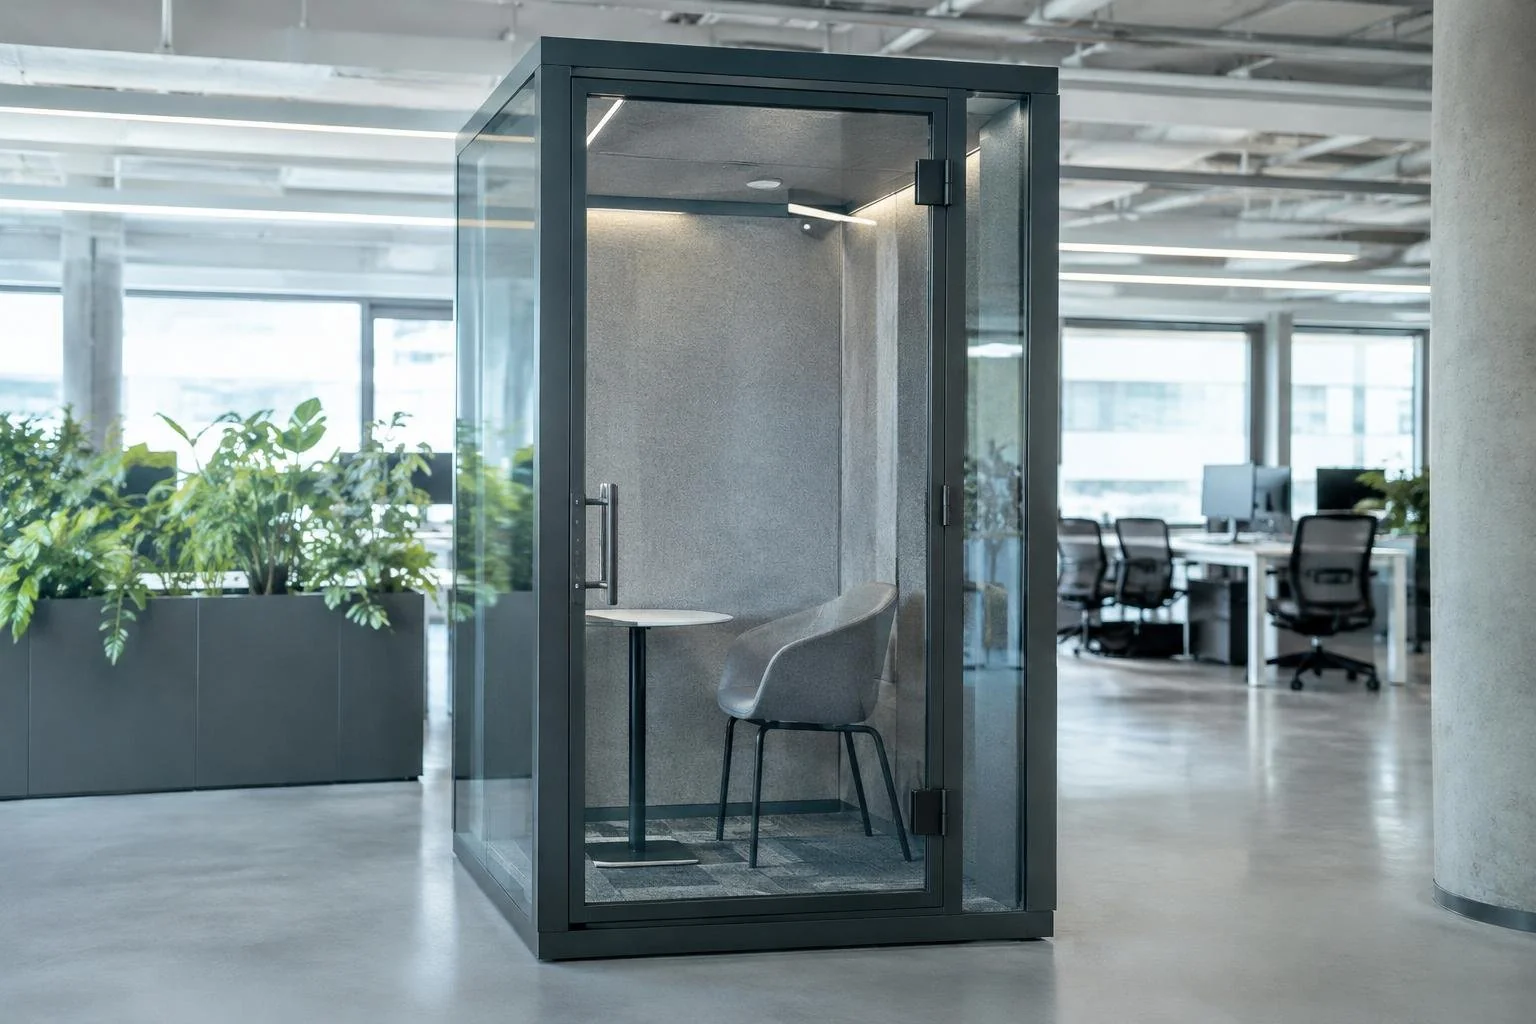
היבט שנוטים לפספס הוא המרחב הפיזי שבו המידע מדובר, ולא רק זה שבו הוא מאוחסן. שיחת טלפון עם לקוח במטבחון, מסך פתוח בחלל משותף או תיק שנשאר על שולחן – כל אלה חשיפות אמיתיות לכל דבר. מי ששוקל חללי עבודה משותפים מול משרד פרטי צריך לשקלל גם את השיקול הזה לצד העלות: האם יש חדרים סגורים לשיחות חסויות, האם הארכיון נעול, ומי עוד מחזיק מפתח.
פארק עתידים תל אביב בנוי כ”עיר בתוך עיר” – מתחם שמשלב עבודה, עסקים, חדשנות, קהילה, קולינריה, מסחר, תרבות, ספורט ומרחבים ירוקים – וההיגיון הזה עובד לשני הכיוונים. מצד אחד, אזורים ציבוריים תוססים שמיועדים לנטוורקינג ולמפגש בין חברות; מצד שני, בקרת כניסה לכל בניין, חדרי ישיבות סגורים וסביבה מנוהלת שבה ההפרדה בין המרחב החברתי למרחב החסוי היא חלק מהתכנון ולא משהו שכל חברה צריכה לאלתר לעצמה. עבור פירמות שעובדות עם מידע רגיש – עורכי דין, רואי חשבון, מטפלים או חברות שמחזיקות מאגרי לקוחות – זו לא נוחות אלא דרישה מקצועית.
אכיפה, פיצויים ואחריות אישית של נושאי משרה
הרשות להגנת הפרטיות מפעילה מדרג אכיפה הולך ומחמיר: אזהרות והנחיות, עיצומים כספיים שסמכות הטלתם הורחבה משמעותית בתיקון 13, ובמקרים חמורים גם הליכים פליליים. לצד האכיפה המנהלית, אדם שנפגע רשאי להגיש תביעה אזרחית גם בלי להוכיח נזק, ובאירועי דליפה רחבים נפתחת גם הדלת לתביעה ייצוגית.
וחשוב מכך: ההנהלה והדירקטוריון אינם יכולים להסתתר מאחורי טענת “לא ידענו”. תיקון 13 מעגן חובת פיקוח אקטיבית של נושאי המשרה, והתעלמות מדוחות ביקורת או קיצוץ בתקציב האבטחה עלולים להטיל עליהם אחריות אישית ישירה.
כלים ומדריכים רשמיים
הרשות להגנת הפרטיות פרסמה שורה של מדריכים נוחים ופרקטיים, החל ממדריך מלא ליישום תקנות אבטחת המידע ועד למדריך מקוצר שמותאם במיוחד לעצמאים ולעסקים קטנים. מומלץ לעקוב אחר העדכונים באתר הרשות, במיוחד בתקופה שבה החקיקה והאכיפה ממשיכות להתעדכן.
מעבר למדריכים, שווה לזכור שהחוק מדבר על אנשים ולא רק על מערכות. עובד שיודע מה מותר לו לספר בטלפון, מה מותר לו לצלם ולאיזה מידע אסור לו לגשת, הוא מנגנון ההגנה הזול והאפקטיבי ביותר שיש לארגון.
שאלות נפוצות על חוק הגנת הפרטיות וזכויות הפרט
מהי זכות העיון בחוק הגנת הפרטיות?
זכותו של כל אדם לעיין במידע הנוגע אליו ומוחזק במאגר, לבקש את תיקונו ובמקרים מסוימים אף את מחיקתו. הבקשה מוגשת בכתב לבעל המאגר, שחייב לאפשר זאת.
מה קורה כשמפרים את תקנות הגנת הפרטיות?
הרשות רשאית לנקוט אמצעי אכיפה מנהליים, לרבות לתת קנסות. ניתן להגיש תביעה אזרחית עם פיצוי סטטוטורי ללא הוכחת נזק, ובמקרים חריגים, כתב אישום פלילי.
האם ניתן לתבוע פיצוי ללא הוכחת נזק?
כן. סעיף 29א לחוק קובע פיצוי ללא הוכחת נזק של עד 50,000 ₪ בגין פגיעה בפרטיות לפי סעיף 2, סכום הצמוד למדד ולכן גבוה יותר בפועל, ועד כפול מכך כאשר הפגיעה נעשתה בכוונה לפגוע. לצד זאת קיים מסלול פיצוי נוסף ללא הוכחת נזק בסכום של עד 10,000 ₪ בגין הפרות מוגדרות, כמו אי-מתן זכות עיון. מכיוון שהסכומים צמודים ומתעדכנים, יש לאמת אותם מול הנוסח הרשמי באתר הרשות להגנת הפרטיות.
מהי פגיעה בפרטיות לפי סעיף 2 לחוק?
רשימה סגורה של פעולות, ובהן בילוש, האזנה אסורה, צילום ברשות היחיד, פרסום עניין הנוגע לצנעת הפרט, ושימוש במידע למטרה שונה מזו שלשמה נמסר. ההפרה השכיחה בארגונים היא דווקא האחרונה.
מי נושא באחריות בארגון כשמתרחשת הפרה?
האחריות הראשונית היא של בעל המאגר. תיקון 13 מעגן חובת פיקוח של ההנהלה והדירקטוריון, כך שהתעלמות מממצאי ביקורת או אי-הקצאת משאבים עלולות להוביל לאחריות אישית של נושאי משרה.
האם הארגון שלי חייב למנות ממונה הגנת פרטיות?
החובה חלה על גופים ציבוריים, על ארגונים שעיסוקם המרכזי הוא עיבוד או סחר במידע אישי, ועל מי שמעבד מידע רגיש בהיקף נרחב. ארגונים אחרים אינם חייבים, אך מינוי וולונטרי של גורם אחראי מקצר מאוד את זמן התגובה לפניות ולאירועים.
כיצד משפיע תיקון 13 על תקנות הגנת הפרטיות הקיימות?
תיקון 13 אינו מבטל את תקנות 2017, אך מחזק את סמכויות האכיפה, מחייב למנות אחראי על הגנת פרטיות בארגונים מסוימים, ומצמצם חובות רישום ישנות לטובת מנגנוני פיקוח ואחריות מודרניים יותר.
מעוניינים במידע נוסף על משרדים וקליניקות להשכרה בפארק עתידים תל אביב? דברו עם שני עליזי, מנהל נכסים בפארק עתידים תל אביב, בטלפון *8485.